 シルミー
はかせ、Wi-Fiだけで歩いてる人が誰かバレるって本当なの? 顔も見てないのに、なんで?
 はかせ
いや、それが2025年にドイツのKITが発表した研究なんだ。カメラも身分証も要らないんだ。
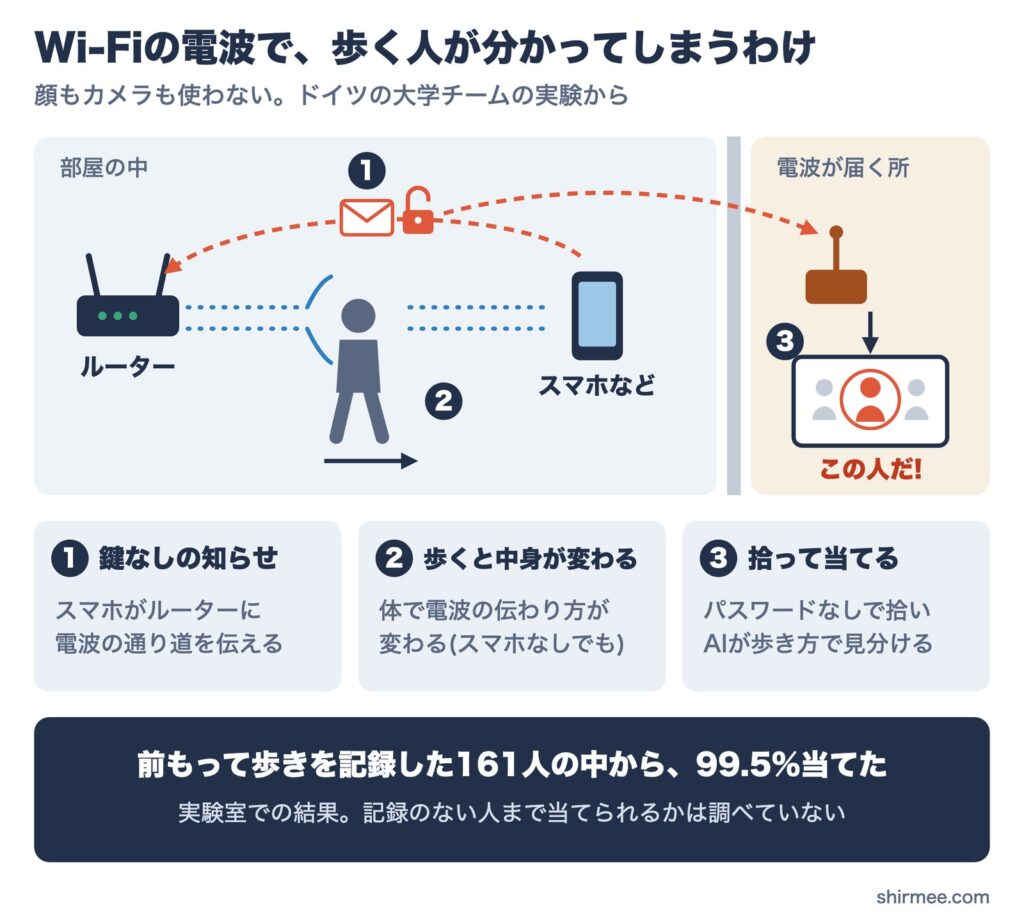
ふつうのWi-Fiで飛び交ってる『暗号化されてない信号』を拾うだけで、161人の中から歩いてる人を99.5%当てたんだよ
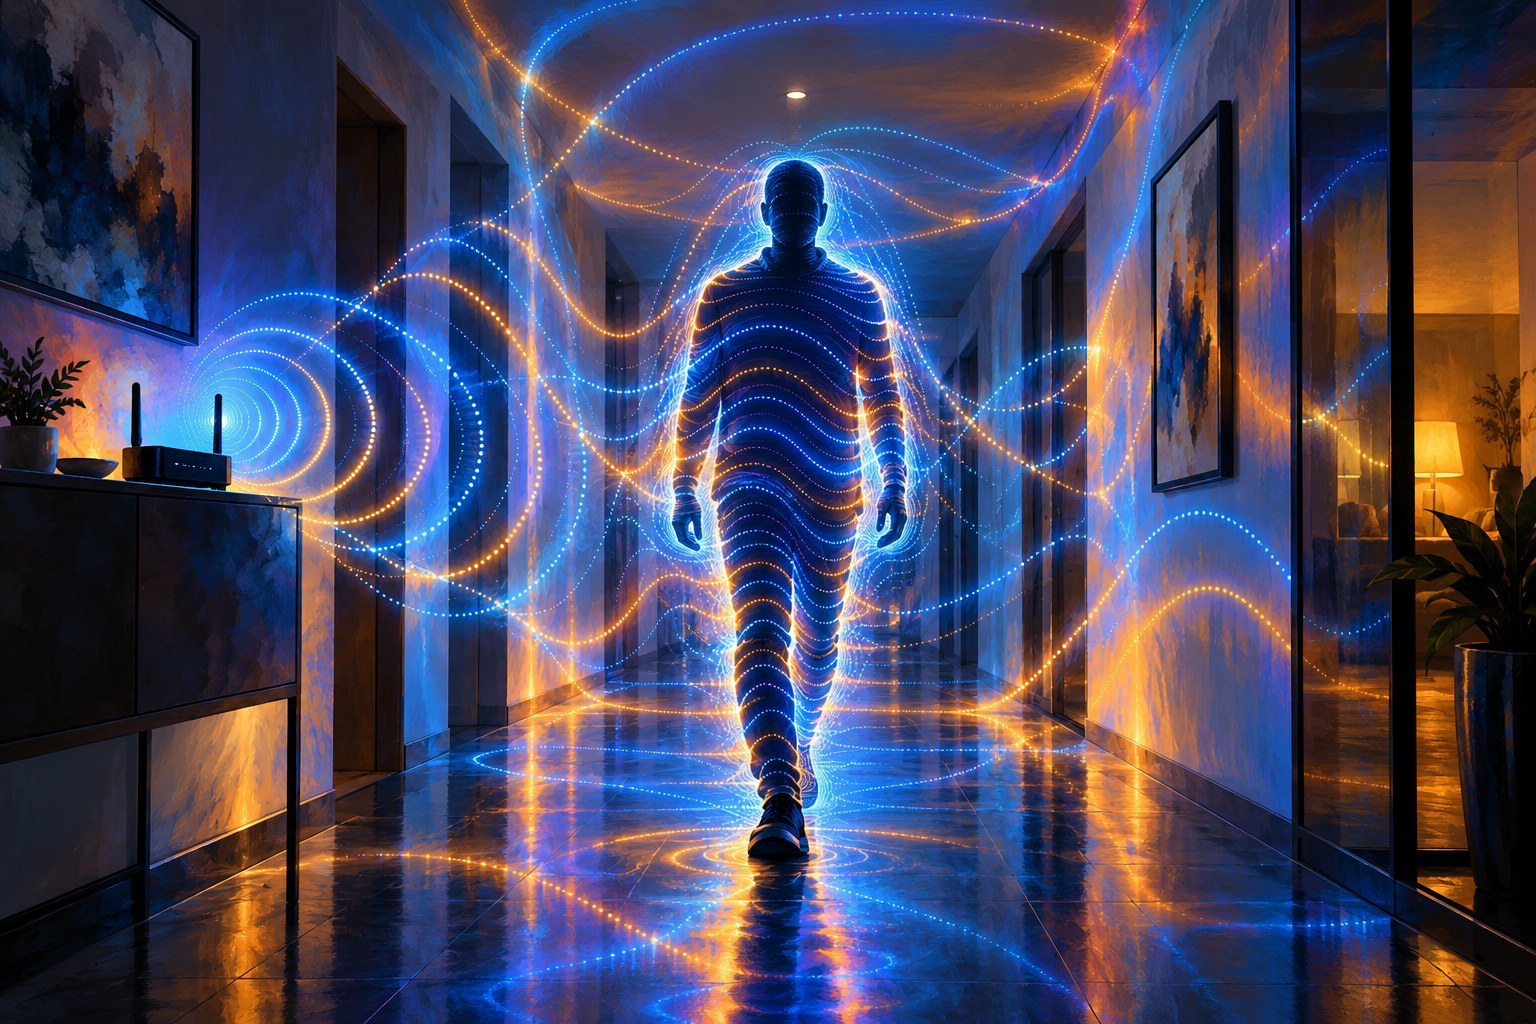
ドイツのカールスルーエ工科大学(KIT)のセキュリティ研究チームは、Wi-Fi機器どうしが送り合う暗号化されていない信号から、歩いている人を見分けられることを示した。
論文『BFId』は、ACMのコンピュータ・通信セキュリティ会議CCS 2025(2025年10月13〜17日、台湾・台北)で発表された。
著者はJulian Todt氏、Felix Morsbach氏、Thorsten Strufe教授で、いずれもKITのKASTELセキュリティ研究所に所属する。
研究は、ドイツのヘルムホルツ協会の研究テーマ『Engineering Secure Systems』の資金で行われた。
これまでのWi-Fiによる人物識別は、CSIという特別な情報が必要だった
Wi-Fiの電波の変化から人の様子を読み取る研究は以前からあり、論文は例として、行動の認識、ジェスチャーの認識、呼吸数の推定、人数の計測などを挙げている。
人の識別でも、これまでの研究の多くはCSI(Channel State Information、チャネル状態情報)を使ってきた。
CSIは本来、受信した信号の誤り訂正に使われる情報で、取り出すには改造したファームウェアが必要になる。
対応する無線カードも少なく、研究では2008年に発売されたIntel 5300がよく使われてきた。
論文によると、実際に使われているWi-Fi機器のうち、CSIを取り出せるものは6%未満だった。
ビームフォーミングのフィードバックであるBFIを扱える機器は、2023年の時点で半数を超えていた。
実験には、市販のTP-Link Archer BE800ルーター2台(BFI用とCSI用に1台ずつ)と、Intel AX210の無線カードを使った。
BFIは、ネットワークを流れる通信の記録(pcap)を解析するだけで取り出せる。比較のためのCSIの記録には、専用のソフトウェアPicoScenesを使っている。
KITの発表によると、識別される人がWi-Fi機器を持っているかどうかは関係がない。
Strufe教授は「Wi-Fi機器を身につけているかどうかは関係ない」と述べ、自分の機器の電源を切っても、「周囲の他のWi-Fi機器が動いていれば十分だ」と説明している。
カギは『BFI』——Wi-Fi 5で暗号化されずに飛び交う信号

攻撃の入り口になったのがBFI(Beamforming Feedback Information、ビームフォーミング・フィードバック情報)だ。
BFIは、Wi-Fi 5(802.11ac)で導入されたビームフォーミングの仕組みの一部だ。スマホやPCなどのクライアントが、ルーターとの電波の通り道の特性を報告するために使う。
ルーターはその報告を頼りに、電波の指向性を最適化——つまり、あなたのいる方向へ電波を絞って飛ばす。
ところが、このフィードバックは暗号化されないまま電波で送られる。電波が届く範囲にいれば、ネットワークのパスワードを知らなくても、無線カードを監視モードにして受信できる。
BFIは、クライアントとルーターのあいだの電波の通り道を表す情報だ。通り道に人がいれば電波の反射や吸収が変わるため、人が歩くとBFIも変化する。
ただし、歩き方のどんな特徴がBFIのどこに現れるのかは分かっていない。論文は、BFIの個々の特徴が何を意味するのかを理解できていないと、限界として認めている。
KITチームは、BFIが個人の識別に使えるほどの情報を含むのかを調べた。
BFIはCSIを圧縮して時間の間隔を粗くしたものなので、識別の力はCSIより劣るとも考えられ、これまで調べた研究はなかった。
197人が歩いた実験 BFIの解析に使えたのは161人分
データの収集は2024年11月に、KITの倫理委員会の承認を受けて行われた。
被験者は大学の学生パネルから募った197人で、平均年齢は23.2歳、参加は1人あたり最大1時間、謝礼は15ユーロだった。
服の影響を避けるため、ゆったりした服、スカート、ワンピース、ヒールの靴は避けてもらっている。
論文によると、これまでのCSIによる識別の研究で、50人を超える人数を扱ったのは1件だけで、多くは数人から数十人の規模だった。
機器の不具合などで使えない記録があり、解析に使えたのはCSIが170人分、BFIが161人分だった。
記録は、4つの『視点』から同時に行った。
歩く経路と平行な位置、経路を横切る位置(高さの異なる2通り)、そして隣の部屋にあり、歩く経路が見通し線を横切らない位置(non-line-of-sight)だ。
歩き方は5種類あった。通常歩行(往復20回)に加え、バックパックを背負う、ボトルケースを持つ、回転式改札のような通路を通る、速く歩く、の4種類を10回ずつ記録している。
著者らは、通常歩行の記録だけで学習させたモデルを、再学習せずにほかの歩き方の記録に使って、識別が通用するかを調べた。
99.5%は通常歩行の結果 歩き方が変わっても識別できたが、視点が違うと難しい
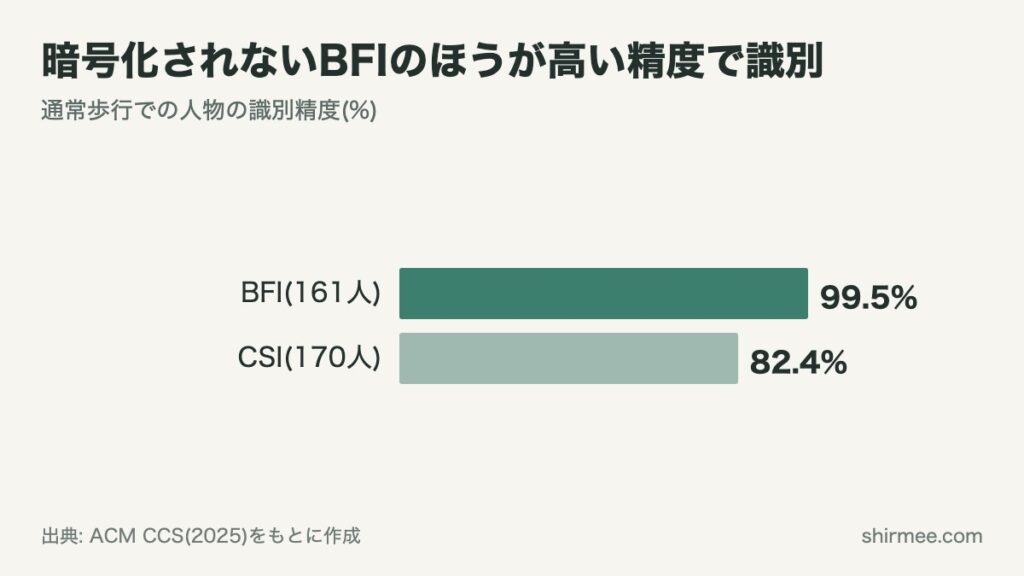
通常歩行の記録を、訓練用とテスト用に8対2で分けた。テスト用の記録のうち、誰の歩行かを正しく言い当てた割合は99.5%(±0.38)だった。
同じ方法をCSIのデータ(170人分)に使うと82.4%(±0.62)だった。著者らは当初、BFIはCSIよりやや精度が低いと予想していたが、結果は逆だったと書いている。
BFIがCSIより高かった理由として、著者らは2つの可能性を挙げる。圧縮が前処理やノイズ除去のように働いたこと、そして空間の分解能が高いことだ。
1回の記録に含まれる特徴量はBFIが740個、CSIが212個で、記録の頻度はBFIが約10Hz、CSIが約285Hzだった。
時間よりも空間の分解能のほうが大事なのかもしれないと、論文は述べている。
ただし、これは前もって歩行を記録した161人の中から、誰の歩きかを当てる実験だ。訓練データにいない人を識別できるかは調べていないと、論文も限界に挙げている。
街ですれ違った見知らぬ人を、いきなり特定できると示したわけではない。
通常歩行だけで学習したモデルを、ほかの歩き方の記録にそのまま使ったところ、BFIではどの歩き方でも識別できた。
速く歩く場合と回転式改札を通る場合は、ほかより精度が低かったが、その差は小さかった。CSIでは、バックパックとケースで50〜60%、速歩きと改札では10%前後まで下がっている。
KITの発表によると、モデルを訓練したあとの識別は数秒で済む。
論文は、Wi-Fiは身近で、監視を目的としない機器として使われているので、カメラと違って疑われずに監視に使えると、脅威の特徴を説明している。
視点については条件がある。訓練とテストを同じ視点の記録で行うと、どの視点でも識別できた。隣の部屋の視点だけは精度がやや低かった。
ところが、ある視点で訓練したモデルを別の視点の記録に使うと、精度は大きく下がった。
視点1で訓練した場合はどれも5%未満で、BFIでも最も高い、視点3で訓練して視点2でテストした場合で25%を少し超えた程度だった。
LSTMという『時間の記憶』を持つAIが電波指紋を学ぶ
使われた機械学習モデルはLSTM(Long Short-Term Memory)と全結合層を組み合わせた、比較的シンプルな構成だ。
LSTMは、時系列のデータを扱うニューラルネットワークの一種だ。歩く速さは人によって違い、BFIの記録の長さもそろわない。
そこで著者らは、長さが違っても扱える再帰型のネットワークを選び、前のデータとの時間差も入力に加えた。
著者らは、フィルタ処理などの前処理を、特徴量の標準化以外は行わなかった。専門知識のない攻撃者を想定し、攻撃の下限(lower bound)を示すためだという。
論文は、モデルの調整や前処理を加えれば、攻撃の効果はさらに上がりうると述べている。一方で、服装をそろえた条件で集めたため、BFIの識別力を過大に見積もっている可能性も認めている。
服装が似ていると識別は逆に難しくなる、とも書いている。
妥当性の確認として、被験者が入る前の空の部屋の記録を同じモデルにかけたところ、前後どちらかの被験者に当たる割合(top-2精度)は2.34%(±0.64)にとどまった。
電波の環境ではなく、歩く人の情報を見分けていると、著者らは見ている。
なぜ従来のCSI攻撃より厄介なのか

CSIと違って、BFIは暗号化されずに飛んでいるので、無線カードを監視モードにすれば拾える。攻撃者は電波が届く範囲に受信機を置くだけでよく、ネットワークに接続する必要もない。
CSIで記録できるのは、受信機とルーターのあいだの1つの経路だけだ。BFIでは、ルーターとつながる各機器が報告を電波に乗せるので、1台の受信機で複数の経路を同時に記録できる。
KITのTodt氏は「この技術は、あらゆるルーターを監視の手段になりうるものに変える」と警告する。
「Wi-Fiを運用しているカフェの前を日ごろから通る人は、そこで気づかないうちに識別され、あとで、たとえば公的機関や企業に見分けられる可能性がある」とも述べた。
KITのMorsbach氏は、秘密機関やサイバー犯罪者には、監視カメラやビデオ付きインターホンへの不正アクセスのように、いまはもっと簡単な方法があることを認める。
そのうえで「しかし、あらゆる場所にある無線ネットワークは、ほぼ包括的な監視インフラになるかもしれない。気がかりな点は、それが目に見えず、疑いも招かないことだ」と述べている。
ただし、この結果は管理された条件での実験だ。BFIの報告が頻繁に出るように通信量を調整して記録しており、論文は、日常の通信では頻度が下がり、攻撃の効果が下がりうると述べている。
一方、報告を間引いた実験では、BFIの精度の低下はごくわずかだった。
論文は、この先の課題として、環境の変化、長期間にわたる安定性、ほかのWi-Fiネットワークからの干渉の影響を挙げている。
IEEE 802.11bfと、私たちの生活で何が変わるのか

KITチームは、Wi-Fiセンシングを標準化するIEEE 802.11bfに、プライバシー保護を組み込むよう求めている。
論文は、保護が入らないなら、ビームフォーミングそのものをやめることも考えるべきだとまで書いている。
論文は、802.11bfがWi-Fiセンシングを幅広い用途で標準化しようとしているのに、プライバシー保護がないことを問題にしている。
Strufe教授は「この技術は強力だが、同時に私たちの基本的な権利、とりわけプライバシーにとってのリスクを伴う」と強調する。
研究者らは、抗議活動をする人々の監視に使われうる権威主義の国で、特に深刻だと警告している。
BFIの対策は、簡単には見つかっていない。論文によると、ビームフォーミングの報告の頻度を下げても、識別の精度はほとんど変わらない。
BFIを暗号化する案もあるが、Wi-Fiの規格を変える必要があり、既存の機器と互換性がなくなるおそれがある。論文は、これを重要な未解決の課題としている。
シルミーえ、じゃあ電車の中でも、歩いてるだけで誰かに追跡されちゃうかもってこと?
はかせあくまで実験室で、前もって歩きを記録した人たちを当てた結果なんだ。街でそのまま99.5%になるとは言えないよ。
ただ、研究者たちは、規格を決める段階でプライバシーの保護を入れるべきだって言ってるんだ
参考文献:
一次ソース: Todt J. et al., BFId: Identity Inference Attacks Utilizing Beamforming Feedback Information(Proceedings of the 2025 ACM SIGSAC Conference on Computer and Communications Security, 2025)DOI:10.1145/3719027.3765062
論文PDF(KITopen): publikationen.bibliothek.kit.edu/1000185756
プレスリリース: KIT Press Release 069/2025/二次ソース: ScienceDaily
コメント